Testplan-Vorlage: Kostenloses Format zum Kopieren + Beispiel
Eine Testplan-Vorlage ist ein wiederverwendbares Dokument, mit dem du planst, wie ein Release oder Projekt getestet wird. Sie hält Ziele, Umfang, Vorgehen und Teststufen fest, dazu Umgebungen, Eingangs- und Endekriterien, Zeitplan, Rollen, Risiken, Liefergegenstände und die Nachweise, die Tester anhängen müssen. Du füllst sie einmal pro Release aus und aktualisierst sie, wenn sich der Umfang ändert.
Für einen einzelnen Test nimmst du eine Testfall-Vorlage, für die fachliche Abnahme einen UAT-Plan.
Was ist ein Testplan?
Ein Testplan im Softwaretest legt fest, was in einem Release getestet wird und wie. Außerdem nennt er, wo, von wem und bis wann getestet wird und bei welchem Ergebnis das Release ausgeliefert werden darf. Das deutschsprachige ISTQB-Glossar führt ihn unter dem Begriff Testkonzept: „Die Dokumentation der Testziele sowie der Mittel und Zeitplanung, um diese koordiniert zu erreichen.“
Teams schreiben einen Testplan, damit sich alle auf einen Umfang und dieselben Endekriterien einigen. Er benennt Risiken, bevor das Testen beginnt, und hinterlässt einen Nachweis, den ein Kunde oder Auditor prüfen kann.
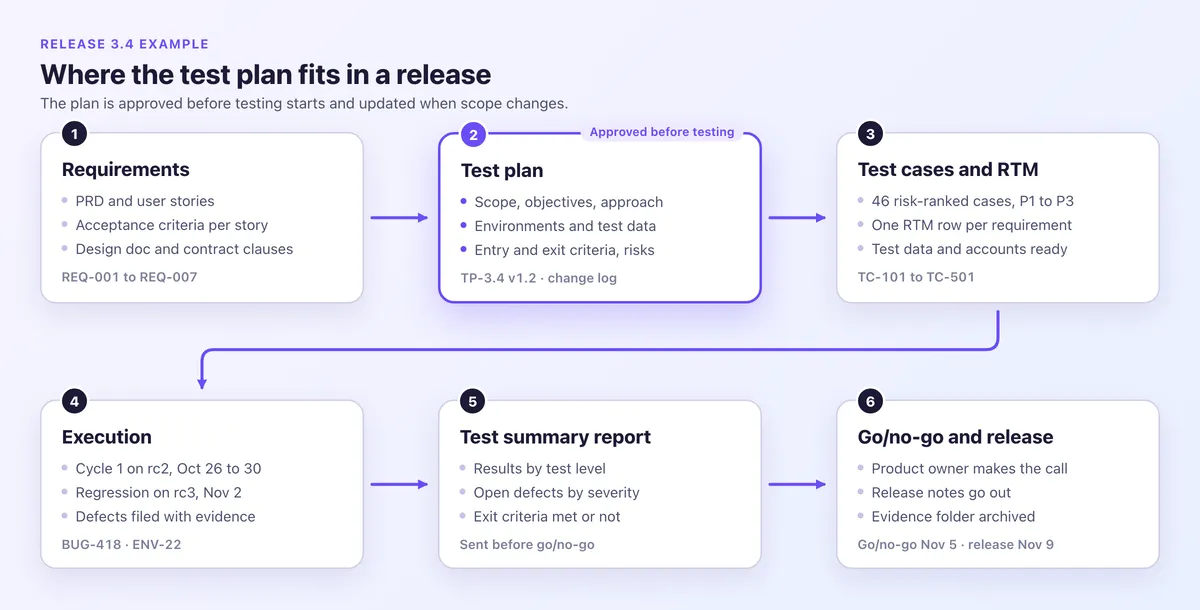
Große Projekte ordnen die Testpläne für einzelne Teststufen einem Mastertestplan unter, aber die meisten Webteams brauchen einen QA-Testplan pro Release. Der QA-Lead schreibt ihn, nachdem die Anforderungen abgestimmt sind und bevor der Testentwurf beginnt. Engineering Manager und Product Owner geben ihn frei, und ein Änderungsprotokoll hält die Versionen fest.
Testplan vs. Testfall: Ein Testfall prüft ein einzelnes Verhalten, der Plan entscheidet, welche Fälle wo und wann laufen. Der Testplan gehört zu den zentralen Beispielen für technische Dokumentation, und der Leitfaden zum QA-Testing behandelt den Prozess drumherum.
Testplan vs. Teststrategie
Eine Teststrategie legt fest, wie ein Unternehmen projektübergreifend testet, und ein Testplan wendet sie auf ein Release an.
| Aspekt | Testplan | Teststrategie |
|---|---|---|
| Umfang | Ein Release oder Projekt | Viele Projekte |
| Owner | QA-Lead | Qualitätsleitung |
| Lebensdauer | Wochen | Jahre |
| Inhalt | Umfang, Termine, Kriterien, Risiken | Prinzipien, Teststufen, Tools, Kennzahlen |
Laut ISTQB beschreibt eine Teststrategie, wie getestet wird, um Testziele unter den gegebenen Umständen zu erreichen. ISO/IEC/IEEE 29119-3:2021 hält unternehmensweite Regeln in einer Testrichtlinie und in organisationsweiten Testpraktiken fest und nimmt die Teststrategie des Projekts in den Testplan auf.
Testplan-Vorlage (zum Kopieren)
Kopier diese Vorlage für einen Softwaretestplan in ein Wiki, ein Repo oder ein Dokument. Ersetz jeden Platzhalter in eckigen Klammern und lösch Abschnitte, die nicht passen.
# Testplan: [Produkt] [Release]
ID, Version, Status: [TP-3.4 · v1.0 · Entwurf]
Release und Builds: [Version · Build-IDs]
Autor und Freigebende: [QA-Lead · Engineering Manager, Product Owner]
Änderungsprotokoll: [Datum · Version · Änderung · wer]

## 1. Zweck und Ziele
- Ziele: [2 bis 4 messbare Ergebnisse]
- Referenzen: [PRD, Stories, Designdokument]

## 2. Umfang
- Im Umfang: [getestete Features] · Nicht im Umfang: [Punkt · Grund]
- Annahmen und Abhängigkeiten: [was weiterhin gelten muss]

## 3. Vorgehen
- Pro Stufe: [was sie abdeckt · manuell oder automatisiert · Owner · Tool]
- Stufen und Testarten: Unit, API, E2E, manuell, explorativ, Barrierefreiheit, Sicherheit, Performance, visuell, UAT
- Risikoprioritäten und Testdaten: [P1 bis P3 · eingespielt oder maskiert]

## 4. Umgebungen und Testdaten
- Umgebungen: [URL · Build · Daten · Sandboxes]
- Matrix: [Browser und Version · Betriebssystem · Viewport]
- Konten und Maskierung: [eins pro Rolle · Regel]

## 5. Kriterien für Eingang, Ende, Unterbrechung und Wiederaufnahme
- Eingang: [was zum Start erfüllt sein muss]
- Ende: [messbare Schwelle für den Abschluss]
- Unterbrechung: [wann das Testen pausiert]
- Wiederaufnahme: [was für den Neustart erfüllt sein muss]

## 6. Zeitplan und Aufwand
- [Aktivität · Termine · Personentage]

## 7. Rollen und Kommunikation
- [Rolle · Name · Aufgaben] · Berichte: [an wen, wie oft]

## 8. Risiken
- [Risiko · Wahrscheinlichkeit · Auswirkung · Maßnahme · Owner]

## 9. Fehlermanagement
- Schweregrad: Critical, Major, Minor, Low · Triage: [wann, wer] · Fix-Ziele: [pro Schweregrad]

## 10. Nachweise und Reporting
- Owner und Ordner: [Name · Ablageort]
- Anhängen pro Ergebnis: [Fehlschläge, bestandene P1-Fälle]
- Kennzahlen: [ausgeführt, Erfolgsquote, offene Fehler nach Schweregrad, Abdeckung]

## 11. Liefergegenstände
- [Plan, Testfälle, RTM, Berichte, Fehlerprotokoll, Nachweise]

## 12. Freigaben
- [Name · Rolle · Entscheidung · Datum]
So passen die Abschnitte zu IEEE 829 und ISO/IEC/IEEE 29119-3
Die Abschnitte folgen der 16-teiligen Gliederung aus IEEE 829-1998, die die meisten Vorlagen bis heute übernehmen. Sie passen auch zu den Überschriften des Testplans in 29119-3:2021.
| Vorlage | Abschnitt in IEEE 829-1998 | ISO/IEC/IEEE 29119-3:2021 |
|---|---|---|
| Kopfbereich, Freigaben | Kennung des Testplans, Freigaben | Allgemeine Angaben (Kennung, Freigabeinstanz, Änderungshistorie) |
| 1 bis 2. Zweck, Umfang | Einführung, Testelemente, zu testende und nicht zu testende Features | Testkontext, Annahmen und Einschränkungen |
| 3 bis 5. Vorgehen, Umgebungen, Kriterien | Vorgehen, Kriterien für Bestehen und Nichtbestehen je Testelement, Unterbrechung und Wiederaufnahme, Anforderungen an die Umgebung | Teststrategie |
| 6. Zeitplan | Testaufgaben, Zeitplan | Testaktivitäten und Schätzungen, Zeitplan |
| 7. Rollen | Verantwortlichkeiten, Personal- und Schulungsbedarf | Stakeholder, Testkommunikation, Personal |
| 8. Risiken | Risiken und Notfallmaßnahmen | Risikoregister |
| 9 bis 11. Fehler, Nachweise, Liefergegenstände | Liefergegenstände des Tests | Teststrategie, dazu eigene Abweichungs- und Abschlussberichte |
IEEE 829-2008 teilte den Plan später in einen Mastertestplan und Testpläne für einzelne Teststufen auf, und IEEE führt die Norm als ersetzt durch die Reihe 29119. Nenn die aktuelle Norm, ISO/IEC/IEEE 29119-3:2021, wenn ein Kunde fragt, welchem Format du folgst.
Einseitiger Testplan für kleine Releases
Für Sprint-Releases und Hotfixes passt ein einseitiger Testplan in 10 Zeilen.
# Einseitiger Testplan: [Release]
1. Release und Ziele: [Version · messbare Ziele]
2. Umfang: im Umfang [Features] · nicht im Umfang [Punkt · Grund]
3. Die 3 größten Risiken: [Risiko · Maßnahme]
4. Stufen und Owner: [Unit, API, E2E, manuell]
5. Umgebungen: [URL · Build · Browser]
6. Eingang: [Build deployt, Smoke-Test grün]
7. Ende: [alle P1 bestanden · kein offener Critical]
8. Termine: [Testfenster · Go/No-Go · Release]
9. Nachweise: [was angehängt wird · Ordner]
10. Freigabe: [Name · Rolle · Datum]
Für die fachliche Abnahme nimmst du stattdessen einen UAT-Plan.
In Word, Google Docs, Excel oder Confluence nutzen
Dieses Testplan-Format ist reines Markdown, das Notion, GitHub und Confluence Cloud beim Einfügen formatieren. In Google Docs aktivierst du unter Tools > Einstellungen die Option „Markdown aktivieren“ und wählst dann Rechtsklick > Aus Markdown einfügen (Anleitung von Google). Über Datei > Herunterladen > Microsoft Word (.docx) bekommst du danach eine .docx-Datei.
Speicher die CSV-Blöcke aus dem Beispiel als .csv-Dateien für Google Sheets (Datei > Importieren > Hochladen) oder Excel (Daten > Aus Text/CSV). Prüf in Excel, dass im Importdialog Komma als Trennzeichen gewählt ist.
Testplan-Beispiel: Release 3.4 einer B2B-Web-App für Rechnungen
Dieser Beispiel-Testplan deckt ein fiktives Release 3.4 mit erfundenen Daten ab. Es bringt Kartenzahlungen, eine Meldung bei abgelehnter Zahlung mit erneutem Versuch, Belege per E-Mail, Summen im Rechnungs-PDF, einen CSV-Export für Admins, Passwörter mit 12 Zeichen und barrierefreie neue Seiten.
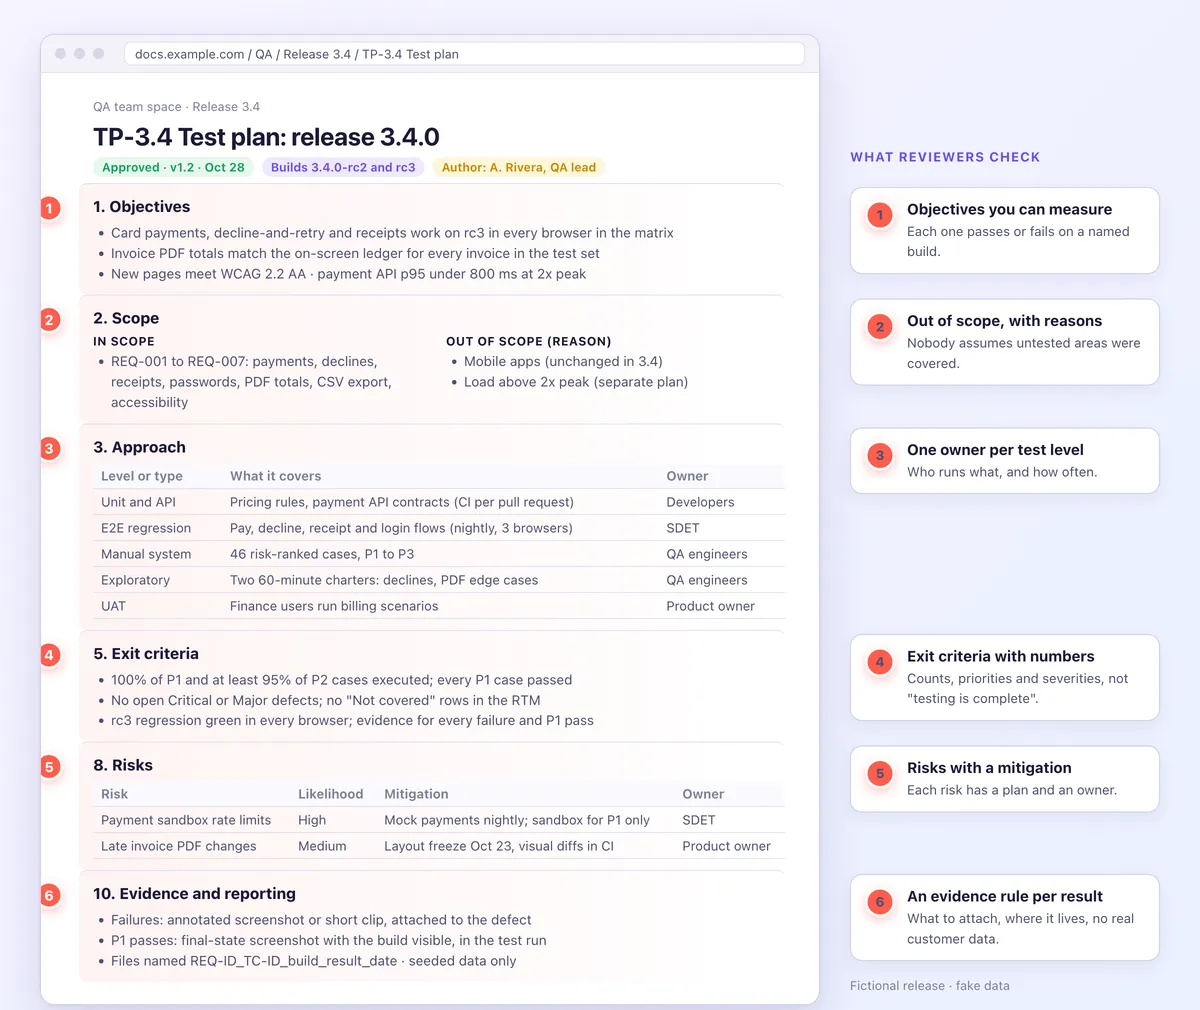
Kopfbereich, Ziele und Umfang
- Kopfbereich: TP-3.4 v1.2 für Release 3.4.0 von A. Rivera (QA-Lead), freigegeben von M. Chen (Engineering Manager) und S. Patel (Product Owner). Version 1.2 vom 28. Okt. hat die Mindestlänge für Passwörter auf 12 Zeichen angehoben.
- Ziele: Zahlungen, Ablehnungen und Belege funktionieren auf rc3 in jedem Browser. Die PDF-Summen stimmen mit dem Hauptbuch überein. Neue Seiten erfüllen WCAG 2.2 AA. Die p95-Latenz der Zahlungs-API bleibt bei doppelter Spitzenlast unter 800 ms.
- Umfang: REQ-001 bis REQ-007 liegen im Umfang. Nicht im Umfang: mobile Apps und Banküberweisungen (in 3.4 unverändert) sowie Last über der doppelten Spitzenlast (eigener Plan).
- Abhängigkeiten: die Zahlungs-Sandbox, der E-Mail-Catcher und der Layout-Freeze für das PDF am 23. Okt.
Vorgehen und Umgebungen
| Stufe | Was sie abdeckt | Owner |
|---|---|---|
| Unit und API | Preisregeln und Contracts der Zahlungs-API, in der CI. | Entwickler |
| E2E-Regression | Abläufe für Zahlung, Ablehnung, Beleg und Login, nächtlich. | SDET |
| Manueller Systemtest | 46 nach Risiko priorisierte Fälle aus der Testfall-Vorlage. | QA Engineers |
| Explorativ | Zwei Charters für exploratives Testen mit je 60 Minuten. | QA Engineers |
| Barrierefreiheit | Checks für Tastatur, Kontrast und Screenreader nach WCAG 2.2 AA. | QA-Lead |
| Sicherheit | Ausgewählte Checks nach OWASP ASVS Level 1. | Security Champion |
| Performance | Last auf der Zahlungs-API bei doppelter Spitzenlast. | SDET |
| Visuell | Diffs der Rechnungs-PDFs in der CI (Visual Regression Testing). | SDET |
| UAT | Anwender aus der Finanzabteilung spielen Abrechnungsszenarien durch (UAT-Plan). | Product Owner |
- Prioritäten: P1 gefährdet Geld, Daten oder Zugriffe. P2 beeinträchtigt einen Kernablauf. P3 ist kosmetisch.
- Umgebungen: Auf staging.example.com laufen die rc-Builds mit eingespielten, maskierten Daten, der Zahlungs-Sandbox und einem E-Mail-Catcher. Ausfälle bekommen IDs, etwa ENV-22 (E-Mail-Sandbox ausgefallen).
- Konten: eins pro Rolle, also Inhaber, Admin, Mitglied und eine Rolle nur für die Abrechnung.
Die Browserversionen wurden beim Erstellen von rc2 am 23. Okt. festgelegt (environments.csv):
ID,Browser,OS oder Gerät,Viewport,Testumfang
B1,Chrome 156,Windows 11,1440 px,Alle Fälle
B2,Edge 156,Windows 11,1440 px,P1 und E2E
B3,Firefox 158,Windows 11,1440 px,P1 und E2E
B4,Safari 27,macOS 27,1440 px,Alle Fälle
B5,Chrome 156,macOS 27,1440 px,P1
B6,Safari 27,iOS 27,390 px,P1
B7,Chrome 156,Android 17,390 px,P1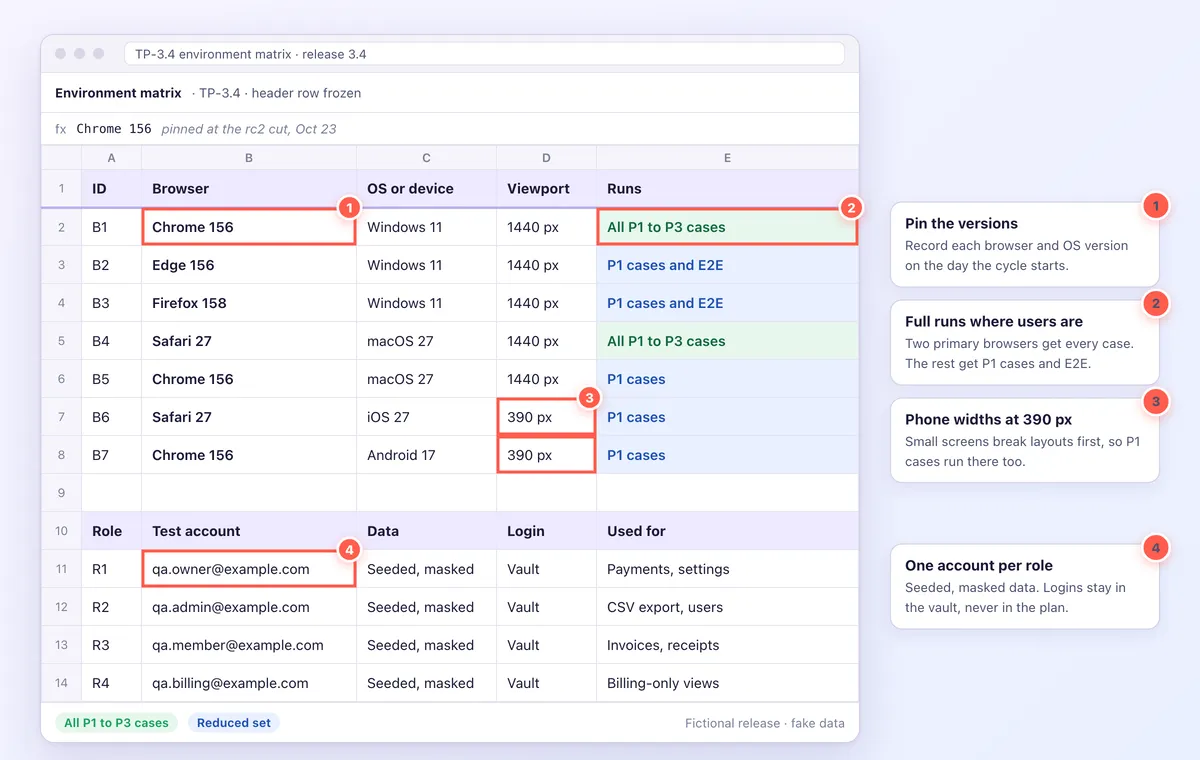
Eingangs- und Endekriterien, Unterbrechung und Wiederaufnahme
Jedes Kriterium lässt sich mit Ja oder Nein beantworten.
- Eingangskriterien: rc2 läuft auf Staging und besteht den Smoke-Test. Die Stories erfüllen ihre Akzeptanzkriterien, die P1-Fälle sind reviewt, und jede Anforderung hat eine Zeile in der Requirements Traceability Matrix (RTM). Daten und Sandboxes sind bereit, und aus 3.3 ist kein Fehler mit Schweregrad Critical mehr offen.
- Endekriterien: Jeder P1-Fall ist bestanden, und mindestens 95 % der P2-Fälle wurden ausgeführt. Es sind keine Fehler mit Schweregrad Critical oder Major offen, und die RTM hat keine Zeilen mit „Not covered“. Die rc3-Regression ist in jedem Browser grün, und die Ziele für Barrierefreiheit und Performance sind erreicht. Jeder Fehlschlag und jeder bestandene P1-Fall hat einen Nachweis, der UAT ist abgenommen, und der Testabschlussbericht ist verschickt.
- Unterbrechung: Das Testen pausiert, wenn Staging oder die Zahlungs-Sandbox länger als 2 Stunden ausfällt, der Smoke-Test fehlschlägt oder 3 oder mehr Fehler mit Schweregrad Critical offen sind.
- Wiederaufnahme: Ein neuer Build besteht den Smoke-Test, und die Fixes für die Blocker sind verifiziert. Betroffene Fälle laufen zuerst erneut.
Zeitplan, Rollen und Risiken
- Zeitplan: Testentwurf und Testdaten vom 19. bis 23. Okt., Zyklus 1 auf rc2 vom 26. bis 30. Okt. und ein optionaler 90-minütiger Bug Bash am 28. Okt. Danach folgen die Regression auf rc3 am 2. Nov., UAT am 3. und 4. Nov., Go/No-Go am 5. Nov. und das Release am 9. Nov.
- Aufwand: 6 Personentage für den Testentwurf, 10 für Zyklus 1 und 3 für die Regression.
- Rollen: ein QA-Lead, 2 QA Engineers, ein SDET, Entwickler, der Product Owner (UAT, Go/No-Go) und ein Security Champion. Der Status wird täglich um 17:00 Uhr verschickt.
Das Risikoregister (risks.csv):
ID,Risiko,Wahrscheinlichkeit,Auswirkung,Maßnahme,Owner
R1,Rate Limits der Sandbox,Hoch,Mittel,Zahlungen in nächtlichen Läufen mocken,SDET
R2,Späte Änderungen am PDF,Mittel,Hoch,Freeze plus visuelle Diffs,Product Owner
R3,Nur ein Tester kennt die Abrechnung,Mittel,Mittel,Pairing an Tag 1,QA-Lead
R4,Instabile E2E-Tests (flaky),Mittel,Mittel,Quarantäne nach zwei instabilen Läufen,SDET
R5,Kundendaten in Screenshots,Niedrig,Hoch,Testdaten und deckende Kästen,QA-Lead
Fehler, Liefergegenstände und Freigaben
- Triage: täglich um 16:00 Uhr. Critical-Fixes landen innerhalb eines Arbeitstags, Major-Fixes vor rc3.
- Erfassung: Jeder Fehler nutzt die Bug-Report-Vorlage und nennt seinen Testfall und seine Anforderung, etwa BUG-418 für REQ-002 und TC-103. GitHub-Teams können das mit einem Issue-Formular erzwingen.
- Fehlertext: Kopier ihn mit einem kostenlosen Tool zum Extrahieren von Text aus Bildern aus dem Screenshot.
- Liefergegenstände: der Plan, die Testfälle, die RTM, die Berichte, das Fehlerprotokoll, der Nachweisordner, der Testabschlussbericht und das Go/No-Go-Protokoll, dazu ein Link zum Runbook für Deployment und Rollback. Freigaben tragen Name, Rolle und Datum.
So schreibst du einen Testplan in 8 Schritten
Schreib ihn in dieser Reihenfolge, denn jeder Schritt baut auf dem vorherigen auf.
- Sammle die Testbasis. Hol dir das PRD, die User Stories mit Akzeptanzkriterien und das Designdokument, also das, was das ISTQB Testbasis nennt. Ein Software-Design-Dokument hat oft einen Testabschnitt, den du wiederverwenden kannst.
- Leg Umfang und Ziele fest. Liste auf, was im Umfang liegt und was nicht, mit einem Grund für jeden ausgeschlossenen Punkt, und schreib 2 bis 4 messbare Ziele.
- Priorisiere die Produktrisiken. Frag dich, was am meisten wehtun würde, wenn es kaputtgeht: Geld, Daten, Sicherheit oder der Hauptablauf.
- Wähl die Teststufen pro Risiko. Nutz Unit- und API-Tests für Logik, E2E-Tests für wichtige Abläufe und manuelle Sessions für alles, was Urteilsvermögen braucht. Ergänze Smoke-Tests als Gate für jeden Build sowie Tests für nicht-funktionale Anforderungen.
- Leg Umgebungen und Daten fest. Nenn jede Umgebung mit ihrem Build und ihren Daten, dazu die Konten und die Browserversionen. Diese Playwright-Beispiele für Viewports automatisieren Checks der Bildschirmgrößen.
- Schreib Kriterien, die jeder prüfen kann. Nutz Zahlen, Prioritäten und Schweregrade, wie unten gezeigt.
- Ergänze Zeitplan, Rollen und Nachweisregeln. Nimm Aufwand, Liefergegenstände und Kennzahlen mit auf.
- Hol die Freigabe ein und halte den Plan aktuell. Nenn die Person, die freigibt, führ ein Änderungsprotokoll und aktualisier den Plan, wenn sich der Umfang ändert.
| Kriterium | Schwach | Stark |
|---|---|---|
| Ende | Das Testen ist abgeschlossen. | Alle P1-Fälle sind auf 3.4.0-rc3 bestanden, und es sind keine Fehler mit Schweregrad Critical oder Major offen. |
| Unterbrechung | Stopp, wenn es instabil ist. | Stopp, wenn Staging länger als 2 Stunden ausfällt. Weiter, wenn ein neuer Build den Smoke-Test besteht. |

Genug von langweiligen Screenshots? Probier ScreenSnap Pro.
Schöne Hintergründe, professionelle Anmerkungen, GIF-Aufnahme und sofortiges Teilen in der Cloud, alles in einer App. Einmal 39 $ zahlen, für immer besitzen.
Preis und Funktionen ansehenNachweis- und Reportingregeln für deinen Testplan
Ein Bestanden ist nur so gut wie sein Nachweis. Der Plan legt fest, was Tester anhängen, wo es liegt und wer es prüft.
| Ergebnis | Was angehängt wird | Pflicht für | Wo |
|---|---|---|---|
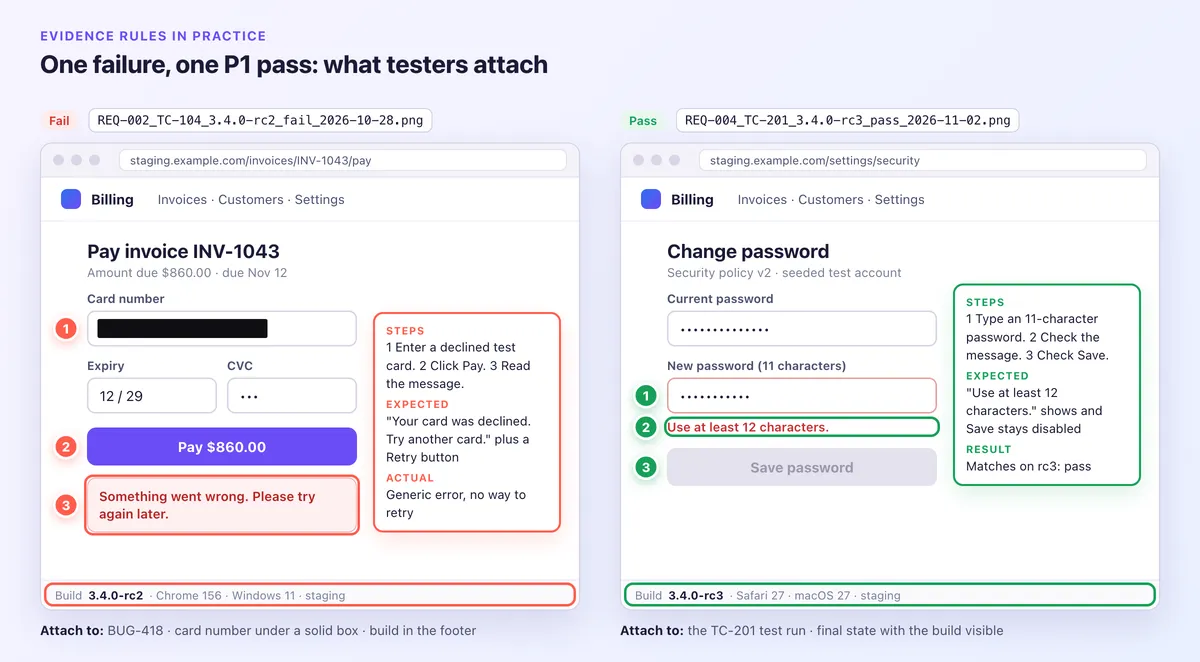
| Fehlgeschlagener UI-Test | Annotierter Screenshot: nummerierte Schritte, ein Pfeil, ein Callout „Erwartet · Tatsächlich“, Build sichtbar. | Jeden Fehlschlag | Fehlerticket |
| Fehler in Ablauf oder Timing | Ein GIF mit 5 bis 15 Sekunden oder ein gekürztes MP4. | Fehlschläge, die ein Standbild nicht zeigen kann | Fehlerticket |
| Bestandener P1-Fall oder Vertragspunkt | Screenshot des Endzustands, Build sichtbar. | Nur bestandene P1-Fälle und Vertragspunkte | Testlauf |
| Layoutänderung | Vollseiten-Aufnahme oder CI-Diff. Hinter einem Login nutzt du einen scrollenden Screenshot auf dem Mac oder unter Windows. | Jede geänderte Seite | Testlauf |
| Fehler bei API oder CLI | Response Body, Log-Auszug oder ein Terminal-Transkript. | Jeden Fehlschlag | Fehlerticket |
| Performance | Bericht des Lasttests. | Jedes Ziel | Nachweisordner |
| Barrierefreiheit | Bericht des Prüftools plus ein Screenshot pro Fehlschlag. | Jede neue Seite | Fehlerticket |
- Owner und Ordner: Der QA-Lead verantwortet einen Ordner pro Release, im Testtool oder auf einem Laufwerk, auf das nur das Team Zugriff hat.
- Dateinamen: REQ-ID_TC-ID_build_result_date.ext, etwa
REQ-002_TC-103_3.4.0-rc2_fail_2026-10-27.gif. - Fehler: Häng die Datei an das Arbeitselement in Jira an, wie der Guide zu Screenshots in Jira zeigt.
- Aufbewahrung und Prüfung: Bewahr die Dateien so lange auf, wie dein Vertrag es verlangt. Der QA-Lead prüft vor dem Go/No-Go stichprobenartig die Nachweise für bestandene P1-Fälle.
Spiel zuerst erfundene Testdaten ein. Wenn doch echte Daten ins Bild geraten, deck Kartennummern, E-Mail-Adressen, Tokens und Kundendaten mit einem deckenden, undurchsichtigen Kasten ab und speichere das Bild als flaches PNG ohne Ebenen. Weichzeichnen und Verpixeln lassen sich rückgängig machen, also nutz sie nie für Secrets (mehr dazu, wie du Text schwärzt).
Behandle Aufnahmen so, als ließen sie sich nicht schwärzen: Nimm nur eingespielte Testdaten auf, halte sensible Bereiche aus dem Bild und schalte Chat- und E-Mail-Benachrichtigungen stumm.
Share-Links sind für schnelle Hinweise im Chat gedacht, nie als Nachweis. Jeder mit dem Link kann ihn weiterleiten, und er funktioniert nicht mehr, sobald der Upload gelöscht ist. Mit der Dauerlizenz passiert das automatisch nach 30 Tagen. Häng die Datei selbst an, schalte den automatischen Upload ab, wenn echte Daten im Spiel sind, und schwärze, bevor du etwas teilst.
Die Schritte zur Aufnahme für einen einzelnen Testlauf findest du im Guide zu Nachweisen in Testfällen. Um Screenshots online zu markieren, nimm ein kostenloses Tool zur Bildannotation.
Das Snipping Tool unter Windows und die Screenshot-Tools von macOS mit Markierungen decken die Grundlagen ab.
Für tägliche Nachweise bündelt ScreenSnap Pro alles in einer App für Mac und Windows: nummerierte Zähler passend zu den Repro-Schritten, Pfeile und Callouts, ein gefülltes Rechteck für alles Sensible und OCR für den exakten Fehlertext. Die Scrolling Capture nimmt lange Seiten hinter einem Login auf (Bereich auswählen, auf „Start Capture“ klicken, von Hand nach unten scrollen, auf „Finish“ klicken), und Videoaufnahmen kürzt du im eingebauten Editor und exportierst sie als MP4 oder GIF.
Täglicher Status und Testabschlussbericht
Das Reporting macht aus Nachweisen eine Go/No-Go-Entscheidung.
- Täglicher Status: ausgeführt, bestanden, fehlgeschlagen, blockiert und nicht ausgeführt, dazu neue Fehler nach Schweregrad, die größten Risiken und Blocker.
- Kennzahlen: Fortschritt, Erfolgsquote, offene Fehler nach Schweregrad, Anforderungsabdeckung und Zeit bis zum Fix.
- Testabschlussbericht: Umfang und Build, Ergebnisse pro Teststufe, offene Fehler, Abweichungen, Endekriterien erfüllt oder nicht, Restrisiken, eine Empfehlung und die Freigebenden. Im Englischen heißt er oft Test Summary Report. ISO/IEC/IEEE 29119-3 und das ISTQB nennen ihn Test Completion Report, das deutschsprachige ISTQB-Glossar Testabschlussbericht.
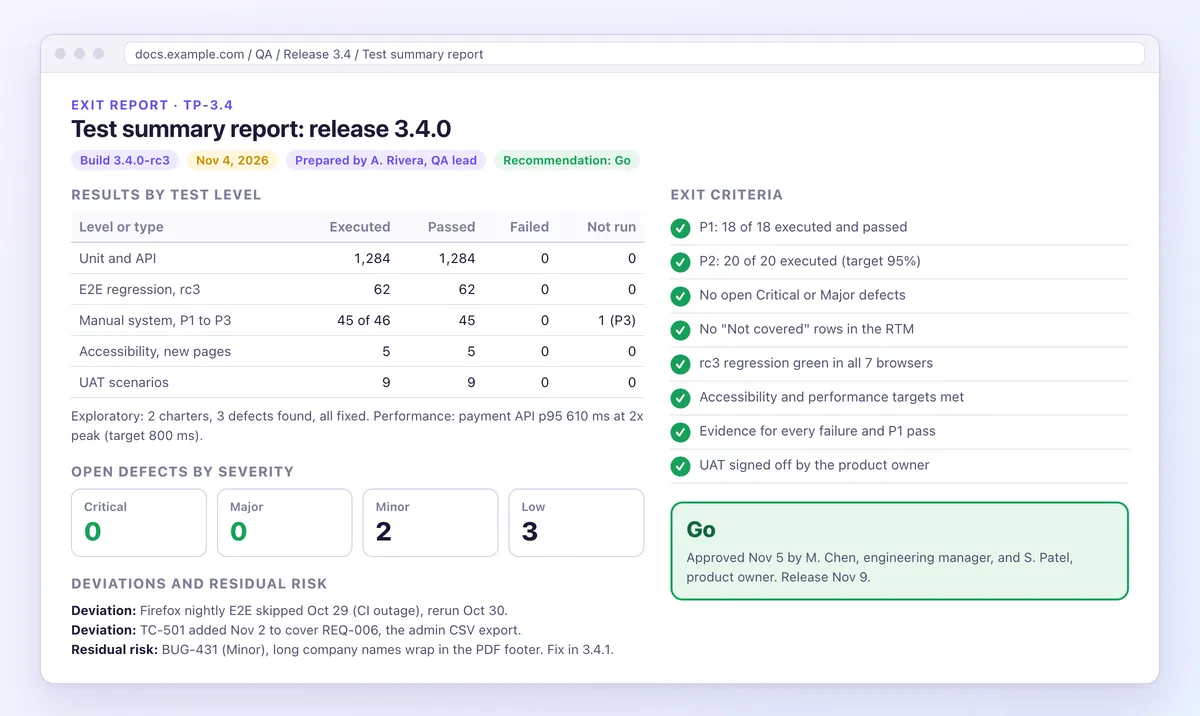
Häufige Fehler in Testplänen
Die meisten schwachen Pläne scheitern an denselben acht Stellen.
- Abschnitte, die nicht passen. Lösch sie.
- Endekriterien, die niemand messen kann. „Das Testen ist abgeschlossen“ ist keine Messlatte.
- Keine Liste, was nicht im Umfang liegt. Nicht aufgeführte Lücken werden zu überraschenden Bugs.
- Umgebungen ohne Versionen oder Daten. „Chrome“ ist keine Version.
- Keine Regel für Unterbrechungen. Tester melden Bugs gegen einen kaputten Build.
- Ein Plan, der sich nie ändert. Er driftet vom Release weg.
- Keine namentlich genannte Person für die Freigabe. Ein Team kann nicht unterschreiben, eine Person schon.
- Keine Nachweisregeln. Kundendaten in Screenshots und Chat-Links als Beleg fallen beide im Audit durch.
Häufig gestellte Fragen
Wie schreibe ich einen Testplan?
Sammle die Testbasis, leg Umfang und Ziele fest, priorisiere die Produktrisiken und wähl pro Risiko die Teststufen. Leg dann die Umgebungen fest, schreib messbare Eingangs- und Endekriterien und ergänze Zeitplan, Rollen und Nachweisregeln. Hol dir eine Freigabe von einer namentlich genannten Person und aktualisier den Plan, wenn sich der Umfang ändert.
Was gehört in einen Testplan?
Ein Testplan umfasst Ziele, Umfang, das Vorgehen pro Teststufe, Umgebungen, Testdaten sowie Kriterien für Eingang, Ende, Unterbrechung und Wiederaufnahme. Dazu kommen Zeitplan, Rollen, Risiken, Regeln für Fehler und Nachweise, Liefergegenstände und Freigaben. Bei kleinen Releases passt alles auf eine Seite.
Was sind die wichtigsten Elemente eines Testplans?
Reviewer lesen zuerst vier Teile: Umfang, Endekriterien, Risiken und Umgebungen. Der Product Owner prüft den Umfang, der Engineering Manager die Endekriterien und ein Auditor die Risiken und Nachweisregeln. Wenn diese vier präzise sind, lässt sich der Rest des Plans leicht prüfen.
Wer erstellt den Testplan?
Meist schreibt ihn der QA-Lead, mit Input von Entwicklern, dem SDET und dem Product Owner. Engineering Manager und Product Owner geben ihn frei. In Teams ohne QA-Lead schreibt ihn der Engineer, der das Release verantwortet, und eine zweite Person aus dem Team reviewt ihn.
Brauchen agile Teams einen Testplan?
Ja, aber einen schlankeren: Führ pro Release einen Plan als lebendes Dokument und aktualisier ihn im Sprint Planning. Die Prüfungen für einzelne Stories stehen in den Akzeptanzkriterien, also deckt der Plan Umgebungen, Regression, nicht-funktionale Tests, Risiken und Endekriterien ab. Die einseitige Version passt zu Teams, die jeden Sprint ausliefern.
Kann ChatGPT einen Testplan schreiben?
ChatGPT kann einen Entwurf aus einem bereinigten PRD und deiner Vorlage erstellen. Die Teile, die Urteilsvermögen brauchen, bleiben bei Menschen: Risiken, Prioritäten, Endekriterien und Termine. Füg nie Kundendaten, Zugangsdaten oder vertrauliche Spezifikationen in ein Chat-Tool ein, und prüf jede Teststufe gegen das, was dein Team tatsächlich ausführt.
Was ist ein Testentwurf?
Der Testentwurf (Test Design) ist laut ISTQB die Aktivität, die Testfälle aus Testbedingungen ableitet und spezifiziert. Er beginnt, nachdem der Plan freigegeben ist. Tester wählen Verfahren wie Grenzwertanalyse oder Entscheidungstabellen und schreiben dann Testfälle mit Schritten, Daten und erwarteten Ergebnissen.
Was sind Eingangs- und Endekriterien in einem Testplan?
Eingangskriterien sind die Bedingungen für den offiziellen Start des Testens, etwa ein stabiler Build, der die Smoke-Suite besteht. Endekriterien sind die Bedingungen für den offiziellen Abschluss, etwa alle P1-Fälle bestanden und keine offenen Fehler mit Schweregrad Critical. Beide sollten messbar sein.
Gib den Plan frei, bevor der erste Test läuft
Ein Testplan lohnt sich, wenn er vor dem Testen freigegeben und bei jeder Änderung des Umfangs aktualisiert wird. Schreib nach der Go/No-Go-Entscheidung klare Release Notes für deine Nutzer.
Wenn du jeden Tag Testnachweise aufnimmst, ist ScreenSnap Pro ein einmaliger Kauf für 39 $: 1 Lizenz für 2 Computer (Mac oder Windows). Preise ansehen.

Morgan
Indie DeveloperIndie developer, founder of ScreenSnap Pro. A decade of shipping consumer Mac apps and developer tools. Read full bio
@m_0_r_g_a_n_